C5-Testat · Typ 1
Nach Einrichtung
KlinikenStationär und ambulant, Chefarzt-Ambulanz. MVZ-GruppenMehrere Standorte, eine Abrechnung. PraxenFür niedergelassene Ärzt:innen.

… und viele weitere.
Produktnamen und Logos gehören den jeweiligen Markeninhabern. Die Nennung dient der Einordnung und stellt keine Partnerschaft dar.
Lesen
WhitepaperPraxisleitfäden zur GOÄ und Privatabrechnung als PDF. Fachbeiträge & GlossarAbrechnungsfragen und Fachbegriffe verständlich erklärt.Nachschlagen & Tools
GOÄ-ZiffernZiffern, Gebühren und Abrechnungsregeln nachschlagen. GOÄneu-RechnerHeutige GOÄ und GOÄneu-Entwurf in Euro vergleichen. GOÄ-ChatGOÄ-Fragen stellen und Antworten im Dialog erhalten. Whitepaper zur GOÄneu Reform, Änderungen und Folgen für Ihre Praxis. Kostenlos herunterladen
Sie vertrauen uns Gesundheitsdaten an. Ihr Schutz bestimmt jede Zusammenarbeit. Ob Einzelpraxis, MVZ oder Klinik: Sie profitieren von derselben zertifizierten Informationssicherheit und denselben nach BSI C5 geprüften Schutzmaßnahmen – unabhängig von der Größe Ihrer Einrichtung.
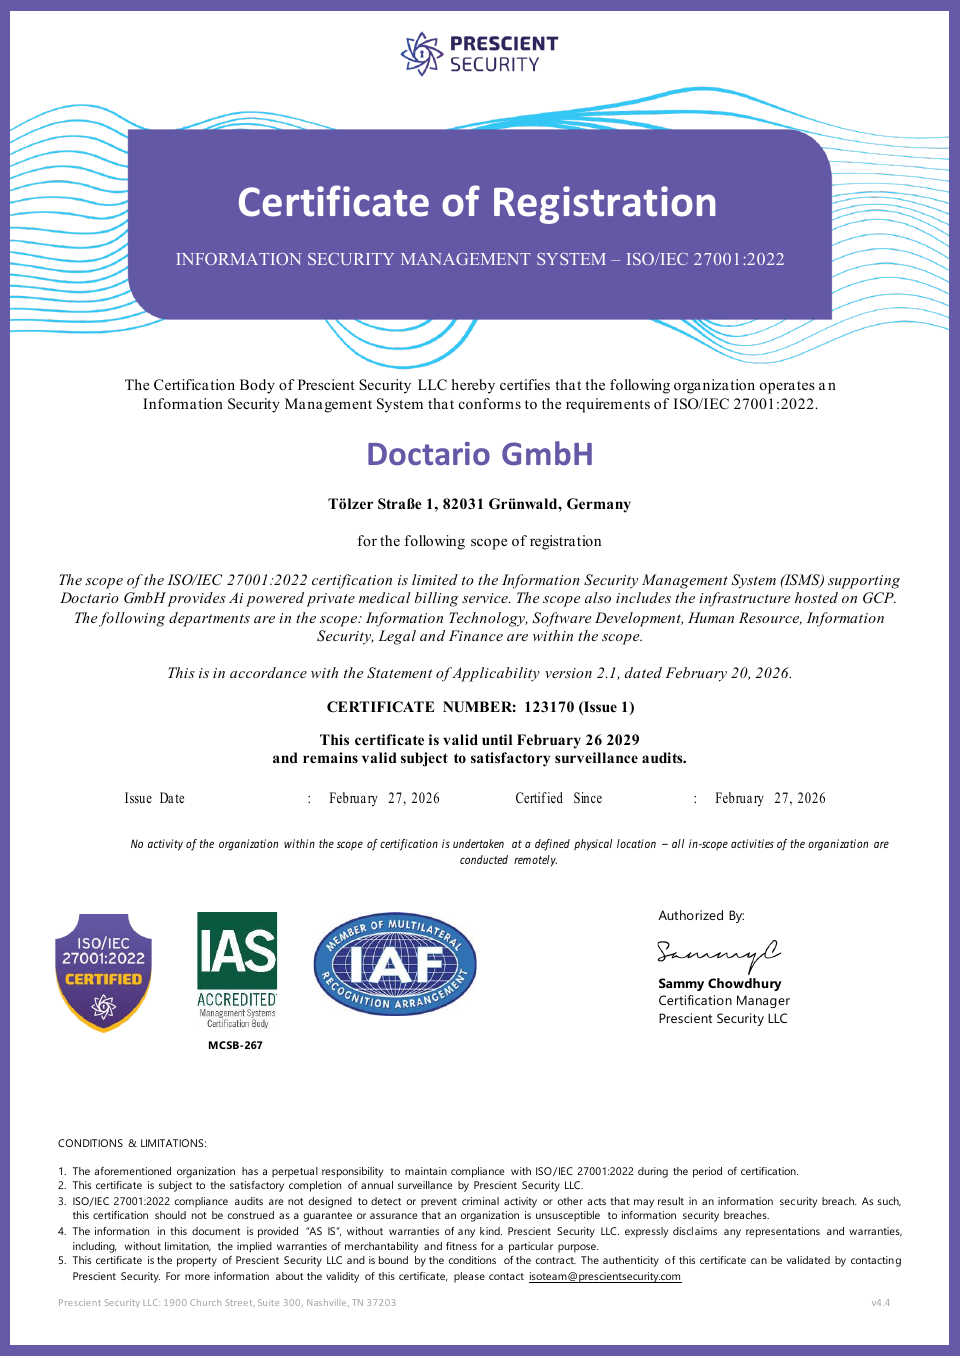
Nach unserem Kenntnisstand ist Doctario die einzige GOÄ-Abrechnungsstelle in Deutschland, die sowohl nach ISO 27001 zertifiziert als auch nach BSI C5 (Typ 1) testiert ist.
C5-Testat · Typ 1
ISO-Zertifikat

DSGVO-konform
Für Ihre eigene Prüfung oder zur Abstimmung mit Ihrer IT und Ihrem Datenschutz: Wählen Sie die Unterlagen aus, die Ihre Einrichtung benötigt.
Download nach persönlicher Freigabe. Die Unterlagen enthalten teilweise vertrauliche Sicherheitsinformationen. Wir prüfen Ihre Anfrage und melden uns per E-Mail.
International anerkannter Standard für Informationssicherheit: Die Zertifizierung bestätigt, dass Doctario den Schutz sensibler Informationen systematisch organisiert.
Ein unabhängiger Wirtschaftsprüfer hat geprüft, ob unsere Schutzmaßnahmen die Anforderungen des BSI-Katalogs für Cloud-Dienste erfüllen. Typ 1: Prüfung zum Stichtag 03.07.2026.
Eine externe Sicherheitsprüfung sucht gezielt nach Schwachstellen und möglichen Angriffswegen in unserer Anwendung.
So schützen wir personenbezogene Daten – von der Verschlüsselung bis zu geregelten Zugriffsrechten.
Unser Vertrag legt fest, wie wir Patientendaten in Ihrem Auftrag verarbeiten und welche Pflichten und Kontrollrechte gelten.
Welche Dienstleister wir einsetzen, welche Aufgaben sie übernehmen und wo sie Daten verarbeiten.
Ihre Einrichtung bleibt verantwortlich für die Patientendaten. Doctario verarbeitet sie in Ihrem Auftrag. Der Auftragsverarbeitungsvertrag legt Aufgaben, Schutzmaßnahmen und Kontrollrechte fest.
Kernspeicherung und produktive Verarbeitung innerhalb der EU. Das gilt für Ihre Patienten-, Behandlungs- und Rechnungsdaten. Die primäre Cloud-Infrastruktur liegt in Frankfurt. Bei Speicherung und Übertragung werden die Daten verschlüsselt.
Berechtigungen folgen der Aufgabe – Mitarbeiterzugriffe werden protokolliert. Rollenbasierte Berechtigungen und die logische Trennung der Kundenorganisationen begrenzen den Datenzugriff. Mitarbeitende mit Zugang zu Kundendaten sind auf Vertraulichkeit und das Berufsgeheimnis verpflichtet.
Externe Prüfungen ergänzen unsere Kontrollen im laufenden Betrieb. Dazu gehören ein externer Penetrationstest, Code-Reviews und automatisierte Prüfungen von Software-Abhängigkeiten. Verschlüsselte Backups, redundante Infrastruktur und dokumentierte Wiederherstellungsverfahren sichern den Betrieb ab.
Kein allgemeines KI-Training und kein Fine-Tuning mit Kundendaten. Das gilt für Doctario und den eingesetzten KI-Dienst. Aufbewahrung und Löschung sind nach Datenart geregelt und im Auftragsverarbeitungsvertrag dokumentiert.
Sie möchten wissen, wie unsere Schutzmaßnahmen zu den Anforderungen Ihrer Einrichtung passen? Wir besprechen Ihre Fragen zu Datenschutz, Informationssicherheit und den benötigten Nachweisen – gerne auch gemeinsam mit Ihrer IT oder Ihrem Datenschutz.
Oder rufen Sie uns an: +49 89 248892362